Whondy DROUODE
Sécurité & Conformité de l'Intelligence Artificielle
Mon expertise
Voir toute l'offreGouvernance & conformité de l'IA
- Qualification AI Act des cas d'usage et niveau de risque.
- Analyse d'impact (AIPD) avec le DPO, articulation RGPD et AI Act.
- Comités d'experts, plans de remédiation et décision Go/No-Go.
- Système de management de l'IA (ISO/IEC 42001) et suivi en production.
Sécurité des systèmes d'IA
- Cartographie des menaces IA : OWASP LLM Top 10, guide ANSSI.
- Choix du modèle, de l'hébergement et de l'architecture.
- Accès par rôle, données hébergées en Europe, sauvegarde et supervision.
- Recette et tests de sécurité avec les équipes projet.
Risques & sécurité du SI
- Analyse de risques EBIOS RM et ISO/IEC 27005.
- Mise à jour de la PSSI et refonte des processus.
- Homologation de sécurité et revue des habilitations.
- Continuité d'activité : PCA / PRA.
Qui je suis ?
Whondy Drouode, consultant en sécurité et conformité de l'intelligence artificielle. Je vous accompagne dans l'encadrement de la sécurité et la mise en conformité de vos projets d'IA.
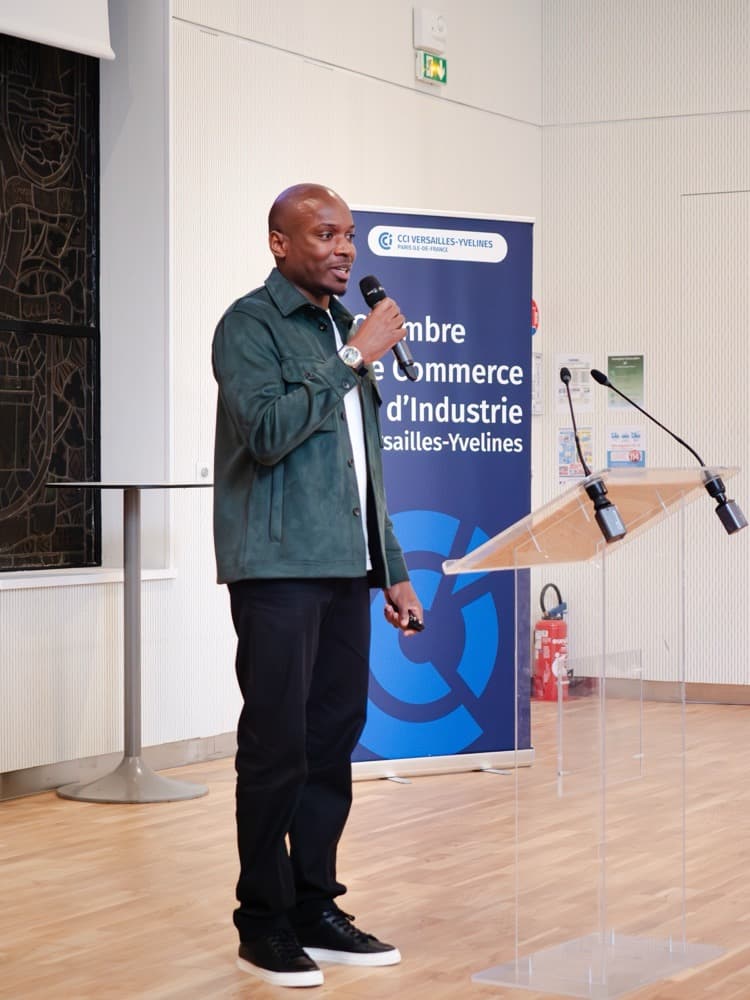
J'ai conseillé plus de trois cents dirigeants ainsi que les équipes de groupes reconnus, et j'interviens régulièrement en conférence comme en atelier.
Des équipes m'ont fait confiance chez
Interventions phares
Actualités & Guides
Tous les articlesIA agentique : ce que l'ANSSI recommande, et ce que ça interdit chez vous
Dans le bulletin CERTFR-2026-ACT-016 du 13 avril 2026, l'ANSSI recommande de ne pas déployer en production les assistants IA autonomes sur les postes de travail. Les cinq risques retenus, ce que la position proscrit et ce qu'elle laisse ouvert, puis la méthode en quatre décisions pour en faire une règle interne.
Lire RéférentielsMITRE ATLAS : la carte des attaques sur l'IA que votre SOC ne sait pas encore lire
MITRE ATLAS prolonge ATT&CK jusqu'au modèle : 16 tactiques, 120 techniques, 88 sous-techniques et 73 études de cas dans sa version de septembre 2026. Comment lire la matrice, pourquoi votre SOC ne voit pas encore les attaques sur les agents, et la méthode en cinq étapes pour en tirer un plan de test vérifiable.
Lire GuidesIA et secret médical : les trois verrous à poser avant de brancher vos données de santé
Vous pouvez utiliser une IA sur des données de santé sans rompre le secret médical, à une condition : le fournisseur du modèle ne doit jamais devenir un destinataire de l'information. Trois verrous le garantissent, le périmètre de ce que le modèle voit, la base légale de l'article 9 du RGPD avec son analyse d'impact, et un hébergement certifié HDS dans l'Espace économique européen.
LireOù en êtes-vous vraiment face à l'IA ?
Trente minutes pour situer votre exposition réelle et vos priorités. Sans engagement.